

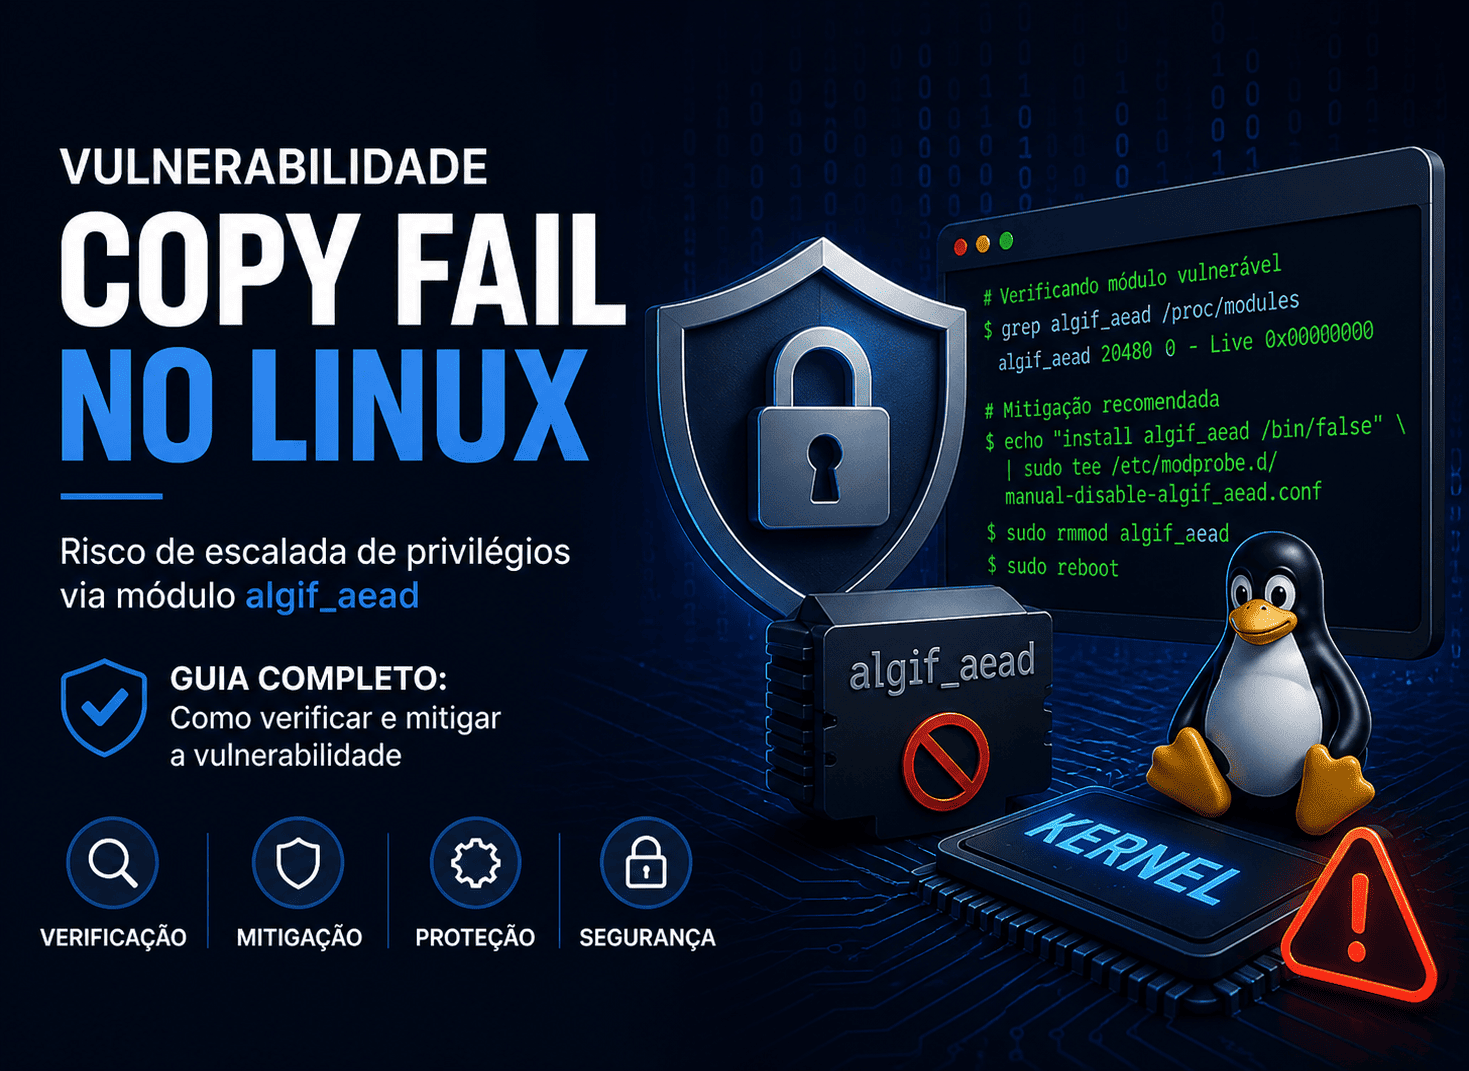
Vulnerabilidade CVE-2026-31431 no Linux: como mitigar com segurança
A vulnerabilidade Copy Fail afeta o kernel Linux por meio do módulo algif_aead, permitindo potenciais cenários de escalada de privilégios locais (LPE).
Este guia apresenta uma explicação objetiva do problema e um procedimento direto para mitigação em servidores Linux, especialmente em ambientes cloud e multiusuário.
O que é a vulnerabilidade Copy Fail(CVE-2026-31431)
A falha está relacionada à interface criptográfica AF_ALG, utilizada para operações de criptografia no kernel. O módulo algif_aead implementa parte dessa funcionalidade.
A vulnerabilidade explora falhas na manipulação de memória entre user space e kernel space, podendo permitir:
- Escalada de privilégios locais
- Acesso indevido à memória do kernel
- Riscos em ambientes compartilhados (cloud, containers)
Ambientes com múltiplos usuários ou workloads isolados por software são os mais sensíveis.
Como verificar se o sistema está afetado
Execute o comando:
grep algif_aead /proc/modules- Se houver retorno, o módulo está carregado
- Se não houver retorno, o módulo não está ativo
Procedimento de mitigação
1. Bloquear o carregamento do módulo
echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/manual-disable-algif_aead.conf 2. Remover o módulo da memória
sudo rmmod algif_aead 2>/dev/null
3. Validar a remoção
grep -qE '^algif_aead ' /proc/modules && echo "Módulo ainda carregado" || echo "Módulo NÃO carregado"
4. Reiniciar o servidor
sudo rebootImpacto da mitigação
A desativação do módulo algif_aead pode impactar otimizações de criptografia no kernel. Nesse cenário:
- Aplicações passam a utilizar criptografia em espaço de usuário
- Pode haver redução de desempenho em operações específicas
Não há impacto funcional direto para a maioria das aplicações.
Boas práticas adicionais
Para reduzir a superfície de ataque:
- Manter o sistema operacional atualizado
- Aplicar atualizações de segurança do kernel assim que disponíveis
- Restringir acessos locais e revisar permissões
- Monitorar atividades suspeitas
- Revisar o uso de containers e isolamento de workloads
Conclusão
A vulnerabilidade Copy Fail representa risco relevante em ambientes Linux compartilhados. A mitigação por desativação do módulo vulnerável é simples e eficaz, devendo ser aplicada imediatamente até que atualizações oficiais sejam amplamente distribuídas.
FAQ
Essa vulnerabilidade já foi corrigida oficialmente?
Depende da distribuição. Recomenda-se aplicar atualizações assim que disponíveis.
A reinicialização é obrigatória?
Recomendada, especialmente se o módulo estiver carregado.
Ambientes com Docker são afetados?
Sim. Containers compartilham o kernel do host.
Há risco em não aplicar a mitigação?
Sim, principalmente em ambientes multiusuário ou expostos.

